Internet je pod útokem. Vládní weby se musely uzavřít
Vládní weby se v říjnu odpojily kvůli chybě v PHP. Japonská premiérka varovala před útoky a úřady hlásily úniky z financí i zdravotnictví. Black October 2026.
Zkusíte se přihlásit ke státní službě, ale web se neotevře. Dne 21. října to přestalo být jen představou: ve Spojeném království nebylo dostupných 32 vládních služeb, další čtyři fungovaly jen částečně. Nizozemsko preventivně odpojilo také DigiD, přes které lidé vstupují do online služeb státu, i portály MijnOverheid a Overheid.nl.
Úřady odstavily weby, aby mohly opravit kritickou chybu v PHP. Tento software běží na serverech pod velkou částí internetu. The Guardian nazval souběh těchto událostí Black October. V Británii vláda většinu nedostupných služeb odpojila při instalaci opravy.
Japonská premiérka Sanae Takaichi vyzvala správce, aby weby s PHP rychle opravili, a pokud to nejde, dočasně vypnuli. Současně přicházely zprávy o útocích na firmy a únicích údajů z finančních služeb i zdravotnictví. Mapa ukazuje, kde úřady weby odpojily a jaké další případy firmy nebo instituce zveřejnily.
Výpadky webů. Úniky dat. Kybernetická pohotovost.
Šest událostí z různých částí světa. Značky na mapě vás navedou k jejich příběhům.
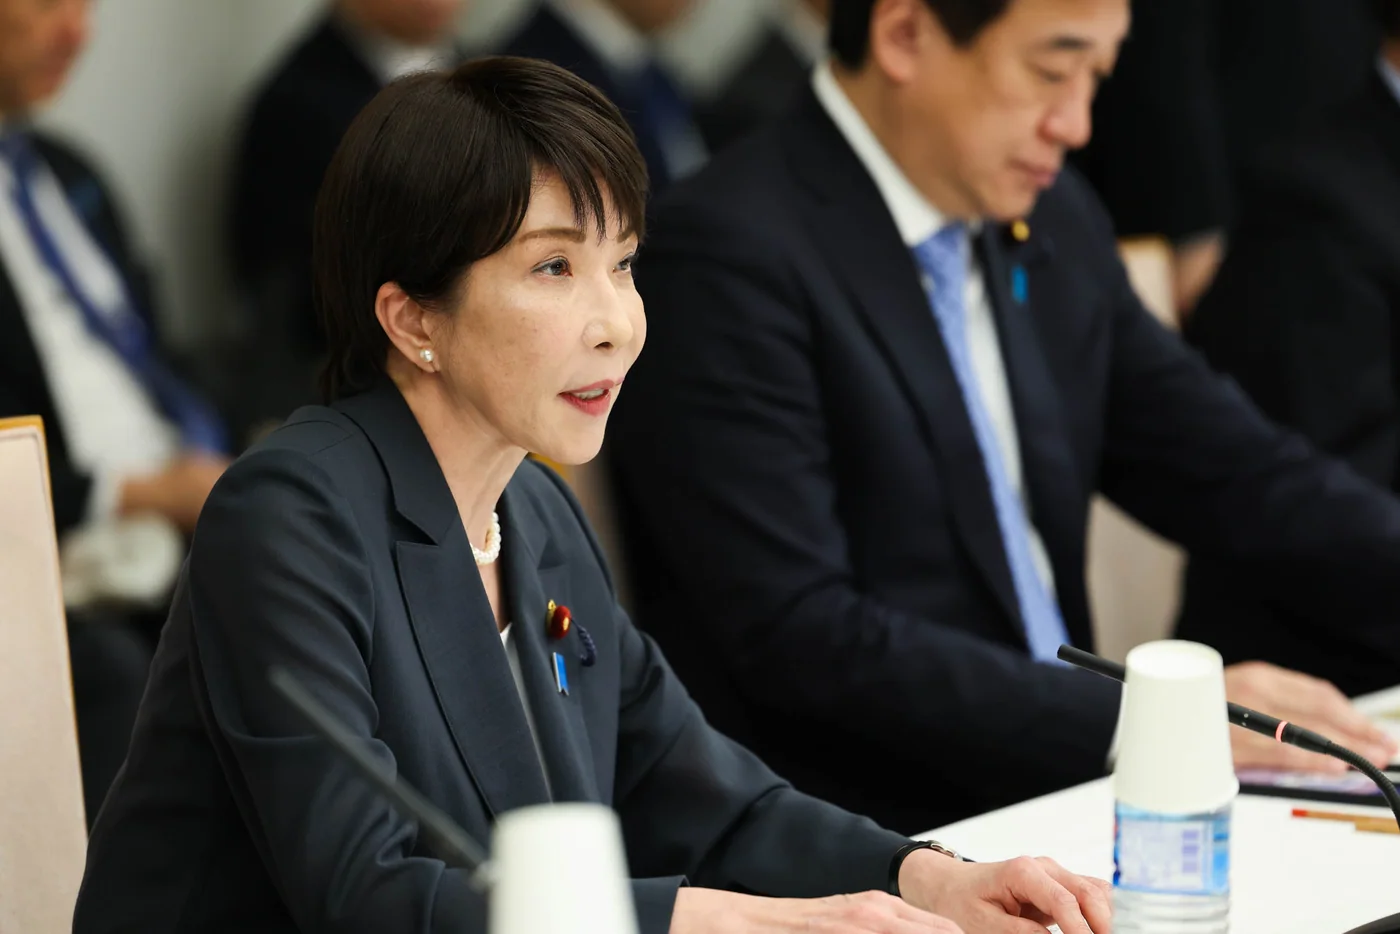
JAPONSKO · VAROVÁNÍ PREMIÉRKY
Premiérka vyzvala k opravě nebo odstávce
Sanae Takaichi vyzvala správce k rychlé opravě zranitelných webů, případně k jejich dočasnému vypnutí. Na říjnovém jednání mluvila také o opakovaných útocích na japonské firmy a rozsáhlých únicích údajů.
Záznam jednání japonské vládyVLÁDNÍ SLUŽBY
Spojené království
32 vládních služeb se odmlčelo, další čtyři fungovaly jen částečně. Většinu vláda odpojila při instalaci bezpečnostní opravy.
Záznam britského parlamentuVLÁDNÍ WEBY
Nizozemsko
DigiD, MijnOverheid a Overheid.nl byly preventivně offline, zatímco správci připravovali opravu. Lidé tak dočasně přišli o přístup k části online služeb státu.
Oznámení nizozemské vládySTÁTNÍ SYSTÉM
Brazílie
Federální systém SEI zůstal offline, zatímco správci kontrolovali systémy a instalovali bezpečnostní opravy.
Oznámení brazilského ministerstvaFINANČNÍ DATA
Jižní Korea
Incident zasáhl 16 finančních společností a přibližně 100 000 položek zákaznických údajů.
Zpráva finančního regulátoraZDRAVOTNICTVÍ
Spojené státy
U Quest Diagnostics mohl někdo získat přístup k pacientským záznamům. Při ransomwarovém útoku na server University of Illinois College of Medicine útočníci získali část dat.
Oznámení Quest Diagnostics pro SECOznámení University of IllinoisJedna chyba v části, která pohání weby
PHP je software na serveru, který připravuje stránky, jež se pak zobrazí v prohlížeči. Výzkumníci Wiz odhadují, že ho používá téměř 70 % webových stránek. Chyba proto přiměla jednat správce webů i státní úřady v různých zemích. Zasáhla totiž součást, na které stojí mnoho běžných služeb.
Výzkumníci Wiz popsali dvě chyby v PHP. Při hledání jim pomohly také modely umělé inteligence; první problém objevili 19. srpna 2026. Ověřili jeho dopad na běžných webech postavených na WordPressu a Drupalu. Jedna z chyb mohla útočníkovi umožnit spustit vlastní příkazy přímo na serveru. Zpráva Wiz Research o nálezu.
Jak funguje PHP: Motor 70 % webu:
PHP je software, který na serveru pohání mnoho webů. Wiz Research odhaduje, že ho používá téměř 70 % webových stránek.
- Návštěvník otevře webProhlížeč pošle požadavek na server.
- PHP připraví stránkuNa serveru spustí kód webu, například WordPressu nebo Drupalu.
- Web se zobrazíServer pošle hotovou stránku zpět do prohlížeče.
Kde vznikl problém? Chyba v PHP mohla útočníkovi umožnit spustit vlastní kód přímo na serveru.
Útočníci zkoušeli chybu ještě před opravou
Monitorovací server Amazon Threat Intelligence zaznamenal pokus o zneužití chyby už 17. října, čtyři dny před jejím veřejným oznámením. Správci webů tak neřešili jen blížící se opravu: bezpečnostní týmy už viděly první známky toho, že se o chybu někdo pokouší. Amazon zveřejnil časovou osu.
PHP zveřejnilo bezpečnostní opravu 21. října a vyzvalo provozovatele k aktualizaci. Weby, které nešlo zabezpečit hned, úřady raději dočasně odpojily. V následujících dnech správci služby postupně vraceli do provozu. Bezpečnostní vydání PHP.
V roce 2026 zranitelností rychle přibylo
Graf zachycuje počet zveřejněných záznamů o zranitelnostech v jednotlivých měsících. Od ledna do září 2026 jich přibylo 72 802, zatímco za stejné období roku 2025 jich bylo 35 364. To je meziroční nárůst o 106 %.
Zveřejněných zranitelností přibývá
Samotná křivka ukazuje, jak rychle se zvětšuje počet veřejně známých slabin v softwaru. V září 2026 přibylo přes 14 000 záznamů. Každý z nich znamená další práci pro autory softwaru, správce webů i bezpečnostní týmy, které musí zjistit, kde se chyba může projevit, a dostat opravu k uživatelům.
Co si z Black Octoberu odnést
Pro běžného návštěvníka zůstává PHP skryté na serveru. Weby a aplikace si aktualizujte jako obvykle. Pokud web provozujete, ověřte u správce nebo hostingu, že opravu skutečně nainstalovali. Aktualizace webu a jeho serverového zázemí jsou dvě různé věci a správce musí zkontrolovat obě.
Black October ukázal, jak rychle se může technická chyba proměnit v nedostupnou státní službu. Zároveň připomněl, že v sázce mohou být i finanční a zdravotnické údaje. Kyberbezpečnost tak přestává být vzdáleným tématem pro IT oddělení: dotýká se služeb, které lidé používají každý den.
Co kdyby příště vypadla voda nebo elektřina?
Zatím šlo o nedostupné weby a úniky dat. Co kdyby podobný problém zasáhl systém, který řídí vodárnu nebo dodávku elektřiny? Dopad by se mohl přenést do domácností, nemocnic i běžného provozu měst. CISA a americká EPA varují, že kyberútok může narušit provoz vodárenských systémů a dodávky bezpečné vody. CISA upozorňuje také na závislost dalších kritických služeb na elektřině. Jde o možné následky podobného scénáře, ne o výpadky vody či elektřiny během popsaných říjnových událostí.
Tento článek navazuje na náš stručný přehled dvou zranitelností v PHP z 22. října.
Další zprávy najdete v rubrice zranitelnosti a bezpečnostní chyby.